 Ditinjau oleh
Api.co.id – Di era transformasi digital yang berkembang pesat di Indonesia, keamanan data dan kenyamanan pengguna (user experience) saat melakukan registrasi atau autentikasi platform digital menjadi prioritas utama. Salah satu instrumen paling krusial dalam ekosistem ini adalah One-Time Password (OTP). Bertahun-tahun lamanya, SMS (Short Message Service) menjadi penguasa tunggal sebagai kanal pengiriman kode verifikasi ini. Namun, dinamika industri telekomunikasi dan pergeseran perilaku pengguna telah mengubah lanskap tersebut secara drastis.
Saat ini, Send OTP WhatsApp telah bertransformasi menjadi standar baru untuk verifikasi pengguna pada berbagai aplikasi terkemuka di Indonesia, mulai dari platform e-commerce, finansial teknologi (fintech), hingga aplikasi layanan logistik dan SaaS. Mengapa pergeseran ini terjadi?
Berdasarkan data statistik industri terbaru, open rate pesan melalui WhatsApp di Indonesia menyentuh angka yang sangat fantastis, yaitu mencapai 90%. Angka ini berbanding terbalik secara signifikan dengan efektivitas SMS konvensional yang kian merosot hingga menyisakan sekitar 20% saja. Secara matematis, ini mengindikasikan bahwa OTP yang Anda kirimkan lewat jalur WhatsApp memiliki peluang 4 kali lebih besar untuk langsung dibaca dan dieksekusi oleh pengguna jika dibandingkan dengan SMS.
Tidak hanya unggul dari segi keterbacaan, efisiensi biaya juga menjadi faktor pendorong utama peralihan ini. Biaya operasional per pesan WhatsApp Business API jauh lebih ekonomis dan terprediksi, memberikan keuntungan ganda bagi perusahaan: konversi verifikasi yang lebih tinggi dengan pengeluaran yang jauh lebih rendah.
Tutorial komprehensif ini dirancang khusus untuk memandu Anda secara step-by-step mengenai cara mengimplementasikan fitur Send OTP WhatsApp menggunakan platform gateway lokal terpercaya, Api.co.id. Kita akan mengupas tuntas seluruh prosesnya, mulai dari penyusunan template OTP berstandar Meta, proses pembuatan dan manajemen API key yang aman, hingga integrasi teknis endpoint API langsung ke dalam arsitektur aplikasi backend Anda.
Panduan ini sangat relevan bagi Anda para developer yang sedang membangun sistem verifikasi pengguna baru dari nol, berniat mengganti vendor SMS gateway lama yang mahal dan lambat, atau ingin menciptakan fitur login passwordless modern yang berbasis pada ekosistem WhatsApp Business API.
-
Estimasi Waktu Baca: 12 Menit
-
Estimasi Setup Hingga OTP Pertama Terkirim: 1–2 Jam (Sudah termasuk proses peninjauan dan approval template otomatis oleh tim Meta).
Kenapa Pake WhatsApp Buat OTP, Bukan SMS? Analisis Mendalam
Untuk memahami mengapa industri teknologi berbondong-bondong meninggalkan SMS gateway dan beralih ke WhatsApp API, kita harus membedah performa kedua kanal ini secara objektif. Berikut adalah tabel komparasi mendalam yang menyoroti aspek-aspek vital pengiriman OTP di pasar Indonesia:
| Aspek | WhatsApp OTP | SMS OTP |
| Open Rate | ~90% (Sangat Tinggi) | ~20% (Rendah & Sering Diabaikan) |
| Delivery Time | 1–3 Detik (Real-time) | 5–60 Detik (Tergantung Antrean Operator) |
| Biaya per Pesan (Indonesia) | ± Rp 200 | ± Rp 400 – Rp 500 (Belum Termasuk Pajak) |
| Trust Level | Tinggi (Menggunakan Branded Verified Sender) | Rendah (Rentan terhadap Spoofing & Penipuan) |
| Rich Format Capability | Mendukung Logo, Rich Text, & Tombol Interaktif | Terbatas pada Teks Polos (Maksimal 160 Karakter) |
1. Optimalisasi Finansial: Menghemat Biaya Hingga 50%
Dari sudut pandang efisiensi anggaran perusahaan, SMS OTP mengenakan tarif yang cukup tinggi per pesan di Indonesia, berkisar antara Rp 400 hingga Rp 500. Angka ini belum memperhitungkan risiko kerugian finansial akibat undelivered messages (pesan gagal terkirim namun pulsa tetap terpotong) yang sering terjadi pada operator seluler lokal. Di sisi lain, biaya pengiriman melalui WhatsApp API di platform Api.co.id hanya berkisar ± Rp 300, memberikan penghematan instan sebesar 40% hingga 50% bagi pengeluaran infrastruktur komunikasi Anda.
2. Membangun Kepercayaan Pengguna Melalui Verified Branding
Salah satu kelemahan terbesar SMS adalah format pengirimnya yang hanya berupa shortcode angka acak atau nama Alfa-Numerik maskapai yang belum tentu dikenali oleh pengguna awam. Kondisi ini memicu kekhawatiran massal terkait kejahatan siber berbasis phishing atau spoofing.
Dengan menggunakan WhatsApp Business API, pesan OTP akan dikirimkan melalui akun bisnis resmi yang telah melewati proses verifikasi Meta. Akun ini menampilkan nama resmi bisnis Anda beserta centang hijau (Verified Badge) dan logo perusahaan. Ketika user melihat identitas brand yang jelas, tingkat kepercayaan mereka otomatis meningkat, ketakutan akan penipuan berkurang, dan completion rate (angka kesuksesan verifikasi) aplikasi Anda akan melonjak tajam.
3. Kecepatan Pengiriman Global dan Arsitektur Multi-Rute
Keterlambatan pengiriman kode OTP adalah musuh terbesar bagi retensi pengguna baru. Jika sebuah SMS OTP membutuhkan waktu lebih dari 30 detik untuk sampai akibat gangguan jaringan seluler, kemungkinan besar pengguna akan menutup aplikasi dan membatalkan proses registrasi. WhatsApp beroperasi memanfaatkan jaringan internet global yang memiliki latensi sangat rendah, menjamin pesan tersampaikan ke perangkat user dalam kurun waktu 1 hingga 3 detik saja, di manapun posisi geografis mereka berada.
Prasyarat Utama Sebelum Memulai Integrasi Send OTP WhatsApp
Sebelum kita melangkah lebih jauh ke area teknis penulisan kode program, ada beberapa instrumen dan hak akses esensial yang wajib Anda persiapkan terlebih dahulu agar proses integrasi berjalan mulus tanpa kendala:
-
Akun Aktif di Platform Api.co.id: Pastikan Anda telah melakukan registrasi dan memiliki akun yang aktif. Untuk kebutuhan pemanfaatan fitur kirim pesan via API secara penuh, akun Anda minimal harus berada pada paket berlangganan BASIC. Perlu dicatat bahwa paket Free Trial belum mendapatkan hak akses integrasi API eksternal dan hanya ditujukan untuk uji coba dashboard internal.
-
Nomor WhatsApp Business Terhubung: Nomor telepon yang didedikasikan untuk bisnis Anda harus sudah sukses terintegrasi dengan Chat Gateway Api.co.id. Anda dapat memverifikasi hal ini melalui dashboard; pastikan indikator status menunjukkan warna hijau dengan tulisan Connected pada menu manajemen WhatsApp.
-
Hak Akses / Role Akun yang Sesuai: Kebijakan keamanan Api.co.id membatasi fungsi kredensial API yang sangat sensitif. Pastikan akun login Anda memiliki tingkat role sebagai BUSINESS_OWNER atau ADMIN. Akun dengan tingkatan role AGENT tidak memiliki otoritas hukum untuk membuat atau melihat susunan API Key.
-
Lingkungan Pengembangan Backend (Server-Side): Anda memerlukan lingkungan pengembangan server tempat di mana kode pemrograman aplikasi Anda berjalan. API dari Api.co.id berbasis RESTful standar, sehingga kompatibel dengan bahasa pemrograman populer apa pun yang mampu mengeksekusi HTTP Request, seperti Node.js, Laravel (PHP), Python (Django/FastAPI), Go-Lang, ataupun Ruby on Rails.
Catatan Penting: Jika nomor WhatsApp perusahaan Anda belum terhubung atau masih mengalami status diskoneksi, silakan pelajari panduan konfigurasinya terlebih dahulu.
Langkah 1: Membuat & Mendaftarkan Template OTP di Chat Gateway
Kebijakan ketat dari Meta (perusahaan induk WhatsApp) menetapkan bahwa setiap pesan yang diinisiasi oleh sistem bisnis kepada pengguna baru di luar jendela percakapan 24 jam wajib menggunakan format pesan terstruktur yang dinamakan Template Message. Untuk use-case pengiriman kode verifikasi, Meta menyediakan sebuah kategori khusus yang memiliki prioritas jalur pengiriman tinggi dan proses peninjauan kilat, yaitu kategori AUTHENTICATION.
Berikut langkah-langkah detail memproduksi template OTP Anda di Api.co.id:
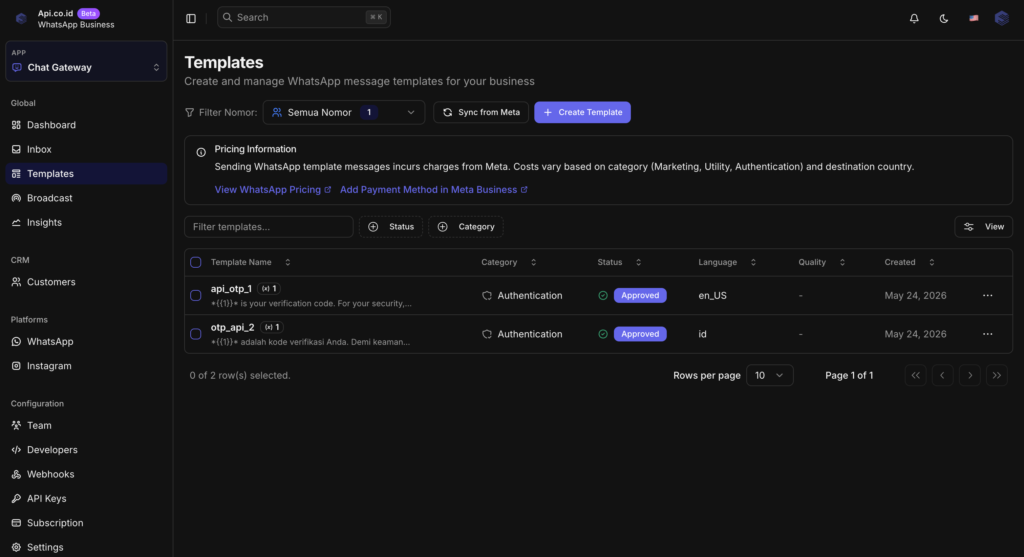
1a. Mengakses Menu Pembuatan Template
-
Buka peramban (browser) Anda dan lakukan proses login ke alamat dashboard.api.co.id lalu ganti mode ke Chat Gateway.
-
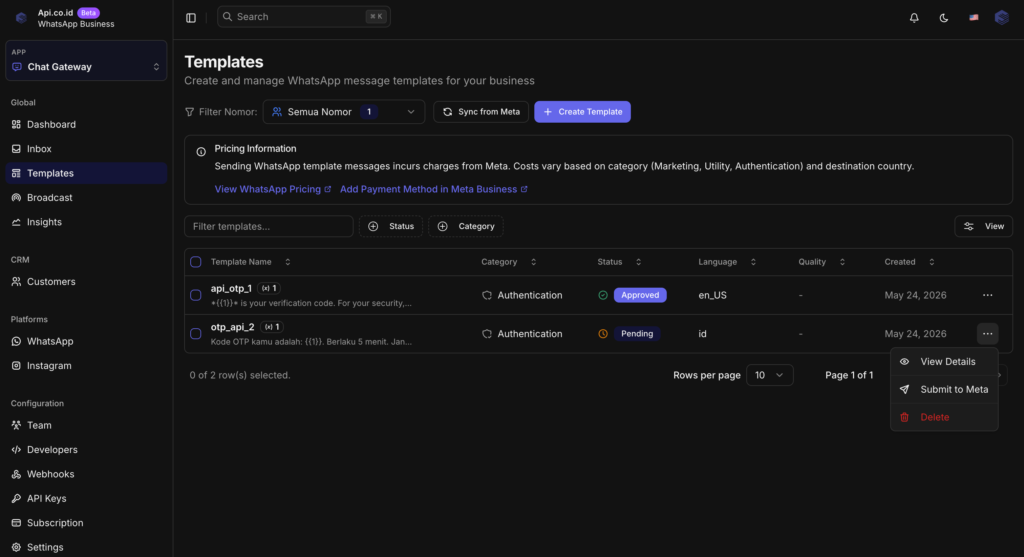
Setelah berhasil masuk ke dashboard utama, alihkan perhatian Anda ke bilah menu sebelah kiri (sidebar), kemudian temukan dan klik menu Templates.
-
Pada halaman manajemen template tersebut, klik tombol Create Template yang terletak di area pojok kanan atas layar Anda.
1b. Mengisi Formulir Spesifikasi Template OTP
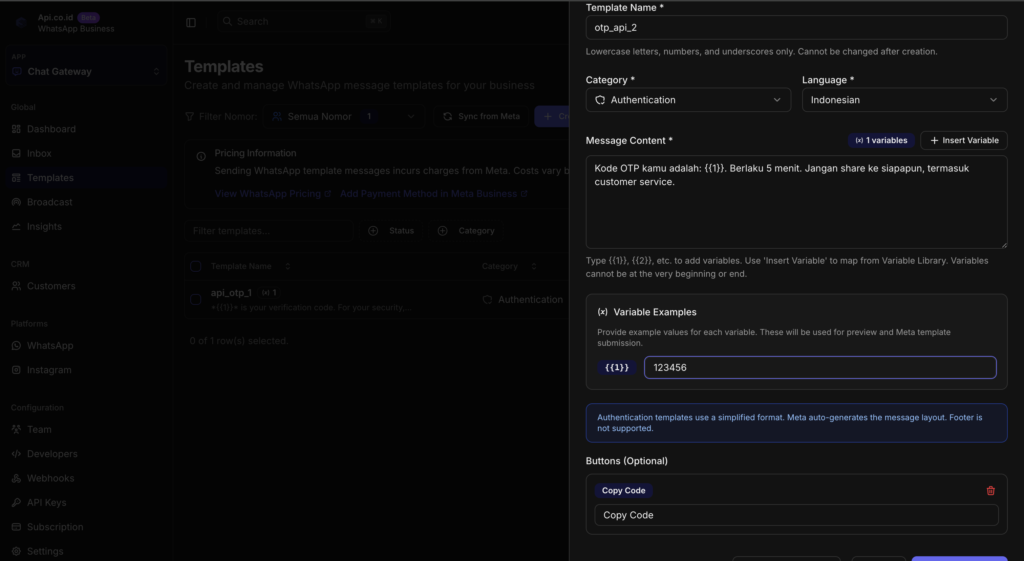
Pada tahap ini, Anda diwajibkan mengisi detail informasi template dengan akurat agar tidak memicu penolakan otomatis dari sistem kurasi Meta:
-
Template Name: Masukkan nama identitas unik untuk template Anda, misalnya:
otp_verification. Kebijakan penamaan mewajibkan penggunaan huruf kecil (lowercase) dan tanda garis bawah (underscore) sebagai pemisah kata. Penggunaan spasi, huruf kapital, atau karakter spesial seperti tanda hubung (dash) dilarang keras oleh sistem. -
Category: Pilih kategori AUTHENTICATION. Pilihan ini sangat krusial! Jangan sekali-kali memilih kategori MARKETING atau UTILITY untuk keperluan kode verifikasi, karena struktur biaya pengirimannya jauh lebih mahal dan prioritas delivery untuk pesan autentikasi diatur secara khusus agar melompati antrean pesan broadcast promosi.
-
Language: Pilih kode bahasa yang sesuai dengan target audiens utama aplikasi Anda. Gunakan opsi
id(Bahasa Indonesia) jika target pasar domestik, atauen_US(Bahasa Inggris) apabila aplikasi Anda melayani skala multi-regional. -
Body: Ini adalah tempat di mana Anda menyusun redaksi teks pesan verifikasi Anda. Masukkan struktur kalimat formal dan informatif yang menyertakan penampung variabel dinamis untuk kode OTP. Contoh penulisan standar yang direkomendasikan:
Plaintext
Kode OTP kamu adalah: {{1}}. Berlaku 5 menit. Jangan share ke siapapun, termasuk customer service. -
Sample Variables: Sistem Meta memerlukan visualisasi nyata mengenai data apa yang akan mengisi penampung variabel
{{1}}tersebut. Isikan kolom sampel variabel ini dengan representasi data acak yang sesuai format, misalnya berupa kombinasi angka enam digit seperti123456. Hal ini bertujuan agar kurator Meta memahami konteks isi pesan secara utuh.
1c. Proses Submit dan Tahap Approval Meta
Setelah mengecek kembali kebenaran seluruh data inputan pada formulir Create Template, klik tombol Submit to Meta.
Status awal dari template yang baru Anda buat akan ditandai dengan label PENDING. Untuk kategori pesan berbasis AUTHENTICATION, sistem otomatisasi peninjauan Meta biasanya hanya membutuhkan waktu berkisar antara 1 hingga 2 jam untuk memberikan persetujuan (jauh lebih instan dibandingkan dengan peninjauan kategori MARKETING yang memakan waktu hingga 24 jam penuh). Setelah status template bermigrasi menjadi APPROVED, template tersebut secara legal telah siap digunakan untuk mengirimkan kode OTP ke jujaan pengguna Anda.
💡 Tips Eksklusif Mendapatkan Approval Instan:
Sangat direkomendasikan untuk menghindari penulisan kalimat isi pesan (body) yang terlampau pendek atau ambigu (contoh buruk: "Kode Anda: {{1}}"). Meta menyukai transparansi informasi. Menyertakan konteks tujuan pesan, jangka waktu masa berlaku kode, serta klausul peringatan keamanan akan membuat template Anda lolos peninjauan dalam sekali jalan. Selain itu, pastikan tidak ada satu pun kosakata yang berbau promosi iklan (seperti “diskon”, “hadiah”, “gratisan”) terselip di dalam template autentikasi ini.
Langkah 2: Manajemen Keamanan dan Penerbitan API Key
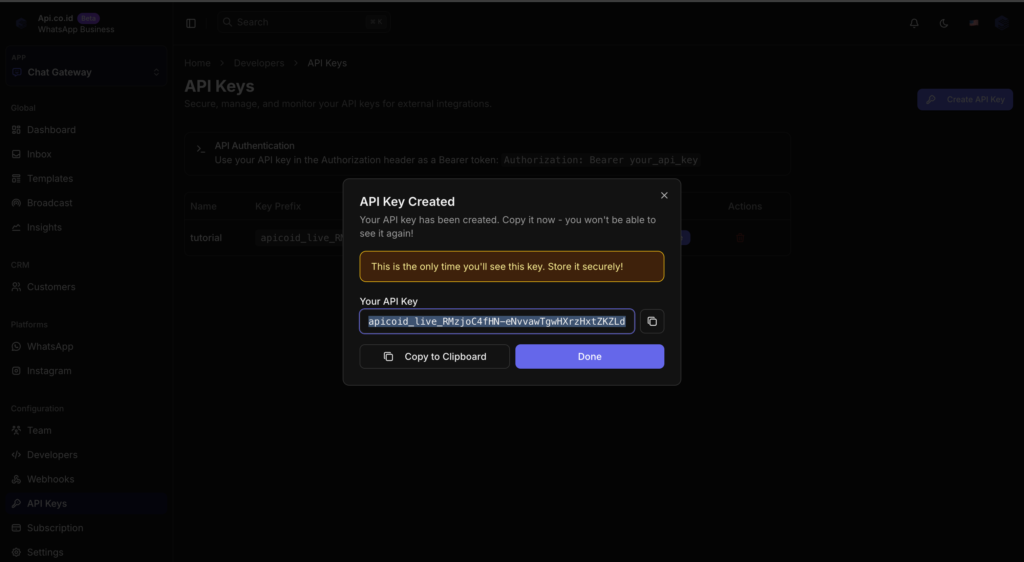
API Key adalah string rahasia unik yang bertindak sebagai token kredensial otentikasi aplikasi backend Anda ketika mengakses server Api.co.id. Mengingat token ini memegang otoritas penuh atas penggunaan resource akun dan pengiriman pesan berbayar, manajemen keamanan terhadap API Key wajib dilakukan secara ketat.
Berikut alur kerja pembuatan API Key yang aman melalui panel kontrol Api.co.id:
-
Arahkan kursor Anda ke menu sidebar kiri, lalu akses sub-menu Developers dan pilih opsi API Keys.
-
Klik pada tombol bertuliskan Create API Key untuk memicu modal pembuatan kredensial baru.
-
Pada kolom isian Name, sematkan label deskriptif yang memperjelas peruntukan token tersebut, sebagai contoh:
OTP Integration Production. Penamaan ini murni berfungsi sebagai catatan internal bagi tim engineer Anda dan tidak akan terekspos ke entitas luar manapun. -
Atur parameter Expiry Date ke durasi 365 hari (Sangat Direkomendasikan). Mengacu pada standar kepatuhan keamanan informasi global, melakukan rotasi kredensial setahun sekali merupakan langkah preventif terbaik guna mengantisipasi ancaman kebocoran data jangka panjang.
-
Klik tombol Generate. Seketika sistem akan memunculkan string token lengkap dengan format pola awalan khusus seperti
sk_live_xxxxxxxxxxxxxxxx. -
Segera Salin (Copy) API Key Tersebut: Ini adalah momen satu-satunya di mana sistem akan menampilkan susunan kode rahasia tersebut secara utuh di hadapan Anda.
⚠️ PERINGATAN KEAMANAN TINGKAT TINGGI:
Demi menjaga integritas sistem Anda, segera amankan token tersebut ke dalam file konfigurasi variabel lingkungan lokal aplikasi Anda (Environment Variables), contohnya pada file .env dengan format penulisan: API_CO_ID_KEY=apicoid_live_xxxx.
Ketika Anda menyegarkan (refresh) halaman browser atau menutup jendela modal tersebut, sistem secara otomatis akan menyembunyikan string token demi alasan privasi. Anda hanya akan diizinkan melihat potongan karakter awalnya saja (prefix seperti apicoid_live_xxxx). Apabila di kemudian hari Anda kehilangan catatan token tersebut, tidak ada opsi pemulihan data; Anda terpaksa harus menghapus token lama dan melakukan proses generate ulang dari awal.
Jangan pernah sesekali melakukan tindakan ceroboh dengan menyertakan (commit) file .env atau string API Key mentah langsung ke dalam repositori pengelolaan kode git Anda (seperti GitHub, GitLab, atau Bitbucket). Manfaatkan fasilitas perlindungan file .gitignore untuk mengecualikan file konfigurasi lokal Anda. Untuk kebutuhan lingkungan produksi massal, distribusikan token rahasia ini melalui fitur Secret Management System terenkripsi yang disediakan oleh platform CI/CD Anda (misal: GitHub Actions Secrets, GitLab CI Variables, atau Vercel Environment Variables).
Langkah 3: Panduan Integrasi Kode Program (cURL & Node.js)
Sekarang kita memasuki fase implementasi teknis. Untuk mengeksekusi perintah Send OTP WhatsApp, aplikasi backend Anda diwajibkan mengirimkan permintaan HTTP dengan metode POST ke alamat endpoint /api/v1/messages/send yang berada di bawah subdomain pengelolaan komunikasi chat.api.co.id. Seluruh permintaan wajib menyertakan token API Key pada bagian header komponen autentikasi, serta menyertakan payload data berformat JSON di dalam body request.
Spesifikasi Teknis Endpoint API
-
HTTP Method:
POST -
Base URL Endpoint:
https://chat.api.co.id/api/v1/messages/send -
Headers Requirement:
-
Authorization: Bearer <YOUR_API_KEY> -
Content-Type: application/json
-
-
Rate Limiting Standard: Dibatasi secara default pada kuota 60 pesan per menit untuk kanal WhatsApp (Dapat diajukan peningkatan limitasi kuota melalui koordinasi dengan tim teknis support untuk kebutuhan korporasi skala masif).
3a. Implementasi Menggunakan Utilitas cURL
Gunakan perintah terminal cURL di bawah ini sebagai langkah uji coba awal (sanity check) untuk memastikan bahwa parameter jaringan dan validitas template Anda sudah berfungsi dengan sempurna:
Bash
curl --location 'https://chat.api.co.id/api/v1/public/messages/send' \
--header 'Content-Type: application/json' \
--header 'Authorization: Bearer code' \
--data '{
"channel": "whatsapp",
"message_type": "template",
"phone_number": "+62895392741323",
"template": {
"name": "otp_api_2",
"language": { "code": "id" },
"components": [
{
"type": "body",
"parameters": [
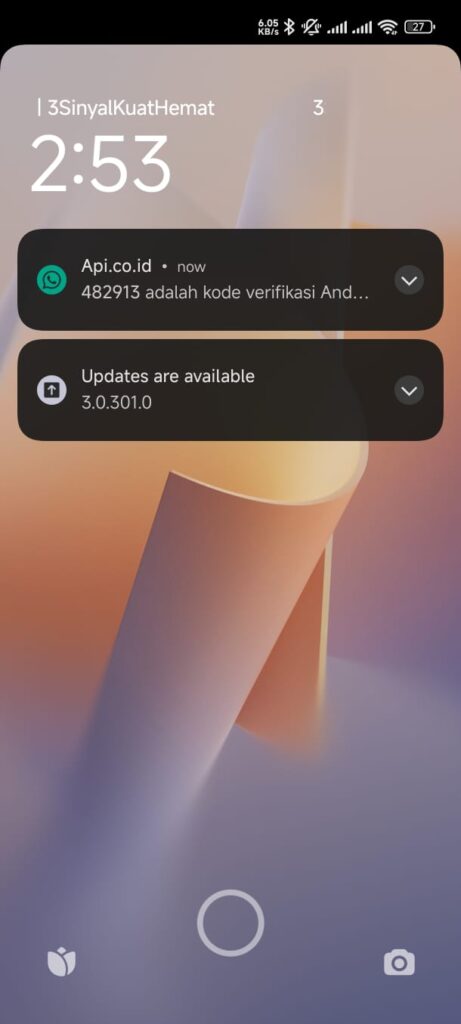
{ "type": "text", "text": "482913" }
]
},
{
"type": "button",
"sub_type": "url",
"index": "0",
"parameters": [
{ "type": "text", "text": "482913" }
]
}
]
},
"auto_create_customer": true
}'
3b. Implementasi Menggunakan JavaScript (Node.js Environment)
Berikut adalah contoh struktur fungsi asinkronus menggunakan arsitektur bawaan Fetch API pada lingkungan Node.js (v18 ke atas) untuk melakukan otomatisasi pengiriman kode OTP:
JavaScript
async function sendOtpWhatsApp(phoneNumber, otpCode) {
  // Endpoint diperbarui dengan menambahkan '/public' sesuai cURL terbaru
  const url = "https://chat.api.co.id/api/v1/public/messages/send";

  const response = await fetch(url, {
    method: "POST",
    headers: {
      "Authorization": `Bearer ${process.env.API_CO_ID_KEY}`, // Menggunakan environment variable
      "Content-Type": "application/json",
    },
    body: JSON.stringify({
      channel: "whatsapp",
      message_type: "template",
      phone_number: phoneNumber,
      template: {
        name: "otp_api_2", // Nama template diperbarui
        language: { code: "id" },
        components: [
          {
            type: "body",
            parameters: [
              {
                type: "text",
                text: otpCode // OTP untuk variabel di teks body
              }
            ]
          },
          {
            type: "button",
            sub_type: "url",
            index: "0", // Mengikuti string "0" dari cURL
            parameters: [
              {
                type: "text",
                text: otpCode // OTP untuk variabel di link button (jika ada)
              }
            ]
          }
        ]
      },
      auto_create_customer: true
    }),
  });

  return response.json();
}

// ==========================================
// CONTOH CARA PENGGUNAAN DI BACKEND
// ==========================================
(async () => {
  // Generate 6 digit angka OTP acak
  const otp = String(Math.floor(100000 + Math.random() * 900000));
  const targetNumber = "+6289539274132"; // Nomor tujuan dari contoh cURL kamu

  try {
    console.log(`Mengirim OTP ${otp} ke ${targetNumber}...`);
    const result = await sendOtpWhatsApp(targetNumber, otp);
    console.log("Response dari API:", result);
  } catch (error) {
    console.error("Gagal hit API:", error);
  }
})();
3c. Analisis Struktur Respons Sukses API (Sample Response Success)
Ketika server Api.co.id berhasil memproses permintaan Anda dan meneruskannya ke gateway Meta, Anda akan menerima payload balikan berupa objek JSON berstatus sukses seperti di bawah ini:
JSON
{
  "success": true,
  "data": {
    "messageId": "wamid.HBgNNjI4MTIzNDU2Nzg5FQI...",
    "channel": "whatsapp",
    "status": "sent",
    "phoneNumber": "+6289539274132" } }
Komponen Penting Analisis Respons: Atribut messageId (dengan format awalan bawaan dari infrastruktur Meta seperti wamid.xxx) bertindak sebagai kartu identitas unik dari pesan tersebut. Nilai string inilah yang wajib Anda simpan ke dalam log basis data server Anda untuk kebutuhan pelacakan siklus hidup pengiriman (delivery tracking) ataupun penanganan keluhan pengguna di kemudian hari melalui mekanisme integrasi Webhook.
Langkah 4: Melacak Status Pengiriman via Webhook & Penanganan Error
Mendapatkan status respons success: true dari hit API di atas baru menandakan bahwa instruksi pesan telah berhasil diterima dan divalidasi oleh kluster server Api.co.id untuk kemudian diantrekan ke infrastruktur Meta. Status tersebut belum memberikan jaminan mutlak bahwa pesan telah benar-benar mendarat dengan selamat di perangkat telepon milik user.
Untuk melacak pergerakan status pengiriman secara real-time dengan akurasi tinggi (transisi dari status sent -> delivered -> read), Anda wajib mengaktifkan fitur Webhook. Langkahnya adalah dengan mendaftarkan alamat URL endpoint khusus server backend Anda pada menu Developers > Webhooks di dashboard Api.co.id. Setiap kali ada perubahan status fisik pesan di perangkat user, server kami akan menembakkan payload event POST secara otomatis ke URL server Anda.
Panduan Penanganan Error (Troubleshooting) Integrasi Awal
Dalam proses implementasi tahap awal, sangat wajar bagi developer menjumpai beberapa kendala teknis. Berikut adalah rangkuman tabel referensi kode error (Error Codes) yang sering muncul beserta akar penyebab dan solusi konkret penyelesaiannya:
| Error Code | Kemungkinan Akar Penyebab | Solusi Penanganan Teknis |
| LicenseExpired | Masa berlangganan paket akun Api.co.id Anda telah habis atau ditangguhkan. | Segera akses halaman Subscription di dashboard untuk memperpanjang paket minimal versi BASIC. |
| NotFound | Sistem gagal mendeteksi template; bisa karena nama salah ketik atau belum disetujui Meta. | Validasi kembali penulisan nama di kode program dan pastikan indikator status bertuliskan APPROVED. |
| ValidationError | Format penulisan nomor telepon tidak valid atau menyalahi aturan internasional. | Wajib konversi format nomor ke standar E.164: awali dengan tanda plus dan kode negara (misal: +62812...). |
| Unauthorized | Token API Key yang disematkan keliru, kedaluwarsa, atau telah dihapus dari sistem. | Buat token kredensial baru melalui panel Developers > API Keys dan perbarui nilai konfigurasi file .env Anda. |
| RateLimitExceeded | Frekuensi tembakan API dari server Anda melampaui ambang batas default 60 pesan/menit. | Terapkan algoritma throttling/queue di sisi backend Anda atau ajukan peningkatan limit ke account manager. |
Strategi Keamanan & Best Practices Pengimplementasian OTP
Membangun sistem autentikasi yang melibatkan pengiriman kode OTP menuntut standar keamanan informasi yang ketat. Mengingat celah keamanan sekecil apa pun pada komponen ini dapat dieksploitasi oleh peretas untuk melakukan pengambilalihan akun secara ilegal (Account Takeover), berikut adalah panduan praktik terbaik (Best Practices) dari aspek arsitektur keamanan:
1. Enkripsi dan Manajemen Siklus OTP Server-Side
-
Generate Server-Side: Proses pembuatan nilai acak kode OTP wajib dilakukan sepenuhnya di dalam lingkungan server backend Anda. Jangan pernah membiarkan logika pembuatan kode OTP berjalan pada sisi aplikasi klien (client-side seperti aplikasi mobile Android/iOS atau aplikasi single-page web React/Vue), karena kode tersebut sangat rentan dimanipulasi menggunakan perkakas debugging.
-
Hashing Basis Data: Sebelum menyimpan nilai kode OTP ke dalam database sementara untuk proses verifikasi, lakukan proses konversi nilai tersebut menggunakan algoritma enkripsi satu arah (cryptographic hash function) seperti SHA-256 atau Bcrypt. Jangan pernah menyimpan kode OTP dalam format teks polos (plaintext). Langkah ini bertujuan memitigasi risiko kebocoran data apabila basis data Anda berhasil ditembus oleh pihak luar.
2. Pengaturan Batas Waktu Kedaluwarsa (Token Expiry)
Sematkan masa kedaluwarsa yang agresif pada setiap kode OTP yang diterbitkan, idealnya berdurasi antara 3 hingga 5 menit saja. Rentang waktu ini dinilai sangat ideal: cukup memberikan kesempatan bagi pengguna untuk menyalin kode dari WhatsApp ke form aplikasi, namun terlampau sempit bagi program peretas (bot script) untuk meluncurkan serangan berbasis penebakan acak secara massal (brute-force attacks).
3. Implementasi Pembatasan Frekuensi Permintaan (Rate Limiting)
Untuk melindungi keuangan perusahaan Anda dari serangan SMS/WhatsApp Bombing yang sengaja dilakukan oleh pihak usil untuk menguras saldo kredit API Anda, terapkan pembatasan limitasi request yang ketat pada backend Anda:
-
Maksimal pengiriman adalah 3 kali percobaan permohonan OTP dalam jendela waktu 10 menit untuk satu identitas nomor telepon yang sama.
-
Terapkan pemblokiran sementara (cool-down period) berbasis alamat IP pengirim jika mendeteksi adanya anomali aktivitas request yang mencurigakan.
4. Arsitektur Pertahanan Berlapis (SMS Gateway Fallback)
Meskipun infrastruktur WhatsApp memiliki tingkat stabilitas koneksi yang sangat prima, Anda tetap wajib desain arsitektur pertahanan berlapis dengan menyediakan sistem Fallback ke SMS Gateway. Skenario idealnya adalah sebagai berikut:
-
Aplikasi backend Anda mengirimkan OTP melalui jalur WhatsApp API.
-
Sistem backend memantau data respons status webhook. Apabila dalam kurun waktu 30 detik status pesan belum berubah menjadi delivered (menandakan perangkat pengguna sedang offline, tidak memiliki paket data, atau nomor telepon tersebut belum menginstal aplikasi WhatsApp), sistem backend secara otomatis memicu circuit breaker untuk mengalihkan pengiriman sisa OTP via SMS konvensional.
Studi Kasus Pembahasan Penggunaan OTP WhatsApp di Berbagai Sektor Industri
Untuk memberikan gambaran nyata mengenai keandalan performa fitur Send OTP WhatsApp, berikut adalah analisis kontribusi fitur ini pada beberapa sektor vertikal bisnis digital di Indonesia:
1. Sektor Finansial Teknologi (Fintech & P2P Lending)
Pada industri fintech yang diatur secara ketat oleh regulasi OJK, keamanan dan kecepatan transmisi data adalah harga mati. Migrasi dari SMS gateway ke WhatsApp API terbukti memangkas tingkat kegagalan registrasi akibat keterlambatan OTP hingga 85%. Pengguna dapat menyelesaikan verifikasi peminjaman atau pembukaan rekening dalam hitungan detik, meningkatkan metrik Activation Rate platform secara signifikan.
2. Industri E-Commerce & Marketplace
Platform belanja online memanfaatkan WhatsApp OTP sebagai gerbang validasi utama saat pengguna melakukan transaksi bernilai tinggi atau perubahan data sensitif (seperti pergantian nomor rekening bank atau nomor PIN dompet digital). Kehadiran lambang centang hijau resmi bisnis pada chat WhatsApp memberikan ketenangan psikologis bagi pembeli dari ancaman penipuan online.
3. Layanan Logistik & On-Demand Services
Aplikasi transportasi online dan kurir logistik memanfaatkan integrasi API ini untuk mempermudah proses autentikasi para mitra pengemudi (driver) di lapangan. Keunggulan WhatsApp yang tetap dapat mengirimkan notifikasi secara lancar meskipun pada kondisi sinyal seluler yang minim (hanya mengandalkan jaringan internet edge/3G) sangat membantu efisiensi operasional harian para mitra di berbagai pelosok daerah.
FAQ: Pertanyaan yang Sering Diajukan Seputar OTP WhatsApp API
Berikut adalah kompilasi jawaban atas berbagai pertanyaan teknis maupun umum yang kerap dilontarkan oleh para developer dan pemilik bisnis saat mengintegrasikan sistem OTP WhatsApp:
Berapa biaya riil untuk pengiriman satu pesan OTP WhatsApp melalui Api.co.id?
Tarif dasar pengiriman pesan OTP menggunakan kategori Authentication di platform Api.co.id dipatok mulai dari harga ± Rp 200 per pesan, dengan penyesuaian harga grosir yang semakin murah seiring dengan tingginya volume kuantitas transaksi bulanan Anda. Skema ini jauh lebih menguntungkan dan hemat 40% – 50% jika dikomparasikan dengan tarif aggregator SMS domestik yang berkisar Rp 400 – Rp 500 per pesan. Anda dapat mengecek kalkulasi skema biaya secara transparan melalui menu Pricing di halaman dashboard utama.
Mengapa Meta menolak (reject) pengajuan template OTP saya?
Faktor dominan pemicu penolakan template oleh tim peninjau Meta adalah adanya pelanggaran regulasi seputar kesesuaian kategori isi pesan. Apabila di dalam body teks template kategori Authentication Anda tersisip link eksternal yang mencurigakan, ajakan berbelanja, ataupun struktur kata yang menyerupai iklan promosi, sistem kecerdasan buatan Meta akan menolaknya seketika. Solusinya, ubah kalimat Anda menjadi teks formal murni mengenai kode verifikasi, lakukan resubmit, dan umumnya dalam iterasi kedua template Anda akan langsung disetujui.
Bagaimana cara mendeteksi jika nomor tujuan pengguna ternyata belum terdaftar di aplikasi WhatsApp?
Infrastruktur API Api.co.id dibekali fitur deteksi otomatis. Ketika aplikasi backend Anda mengeksekusi pengiriman pesan ke nomor yang tidak memiliki profil WhatsApp aktif, server kami akan menangkap sinyal kegagalan tersebut dari Meta dan mengirimkan notifikasi kegagalan pengiriman (delivery failure) ke URL Webhook Anda. Log respons ini dapat Anda gunakan sebagai pemicu untuk mengaktifkan skenario fallback pengiriman via SMS.
Apa perbedaan mendasar antara template kategori AUTHENTICATION, UTILITY, dan MARKETING?
-
AUTHENTICATION: Format pesan yang dikhususkan murni untuk kebutuhan validasi identitas pengguna (seperti OTP, aktivasi akun, dan reset kata sandi). Tarif biayanya paling murah dan proses approval-nya super cepat.
-
UTILITY: Pesan konfirmasi transaksional pasca-aksi pengguna, contohnya notifikasi pengiriman resi kurir, slip tagihan invoice bulanan, atau konfirmasi pembayaran tiket.
-
MARKETING: Pesan yang memuat unsur penawaran komersial, promosi produk, pengumuman diskon belanja, ataupun pesan broadcast massal interaktif.
Apakah diperbolehkan menggunakan satu token API Key untuk mengelola multi aplikasi yang berbeda?
Secara fungsional sistem, hal tersebut dapat dilakukan. Namun, ditinjau dari prinsip arsitektur keamanan informasi, tindakan tersebut adalah kesalahan fatal. Praktik terbaik mewajibkan implementasi kebijakan Satu API Key untuk Satu Lingkungan Lingkup Aplikasi (misal memisahkan token khusus untuk environment Development, Staging, dan Production). Strategi isolasi ini menjamin apabila salah satu token bocor akibat kecerobohan di lokal komputer developer, sistem aplikasi utama Anda di server produksi tetap aman dan terhindar dari pemadaman massal (downtime).
Bagaimana mekanisme teknis mengetahui bahwa pengguna telah selesai membaca kode OTP yang dikirimkan?
Anda dapat mengetahuinya dengan memanfaatkan pelacakan data event status bernama read yang dipancarkan secara real-time oleh Webhook Api.co.id. Dengan mengalkulasikan selisih waktu antara stempel waktu (timestamp) saat pesan berstatus sent dengan timestamp saat pesan berstatus read, tim analisis data Anda dapat mengukur seberapa cepat respon ketanggapan para pengguna aplikasi Anda dalam mengeksekusi kode verifikasi.
Kesimpulan & Langkah Konkrit Memulai Integrasi
Mengintegrasikan fitur Send OTP WhatsApp ke dalam sistem autentikasi aplikasi kini bukan lagi sebuah kemewahan, melainkan suatu kebutuhan mutlak demi mempertahankan retensi pengguna dan memangkas pembengkakan biaya infrastruktur SMS yang kian tidak rasional. Melalui platform gateway terpadu Api.co.id, seluruh proses kompleks tersebut berhasil disederhanakan menjadi satu baris instruksi panggilan API yang sangat elegan, bahkan jauh lebih mudah diimplementasikan daripada melakukan konfigurasi server email SMTP tradisional.
Banyak jajaran tim engineering perusahaan rintisan (startup) maupun korporasi besar di Indonesia yang kini telah memigrasikan seluruh sistem verifikasinya dari SMS gateway lama ke ekosistem WhatsApp API. Hasil nyata dari langkah migrasi ini adalah proses pengerjaan integrasi yang dapat dirampungkan hanya dalam kurun waktu satu hari, penghematan anggaran komunikasi hingga setengahnya, serta lonjakan angka keberhasilan verifikasi pengguna yang melesat tajam.
Lakukan eksplorasi lebih mendalam guna mengoptimalkan kapabilitas sistem komunikasi aplikasi Anda dengan membaca beberapa dokumen panduan teknis lanjutan kami berikut:
-
[link internal: Setup Webhook untuk Tracking Delivery WhatsApp] -
[link internal: Best Practice Rate Limiting OTP] -
Dokumentasi Resmi Meta WhatsApp Authentication Templates Guidelines.
Belum Memiliki Akun Api.co.id?
Jangan lewatkan kesempatan emas untuk mentransformasi sistem verifikasi aplikasi Anda ke tingkat yang lebih modern dan efisien.
Daftarkan akun perusahaan Anda secara gratis sekarang juga melalui tautan resmi dashboard.api.co.id. Dapatkan bonus alokasi kuota kredit awal gratis untuk menguji coba pengiriman 100 pesan WhatsApp pertama Anda ke nomor tujuan manapun. Tanpa kewajiban memasukkan data kartu kredit, dan tanpa ikatan kontrak komitmen apa pun. Rasakan kemudahan integrasi API kelas dunia bersama kami!